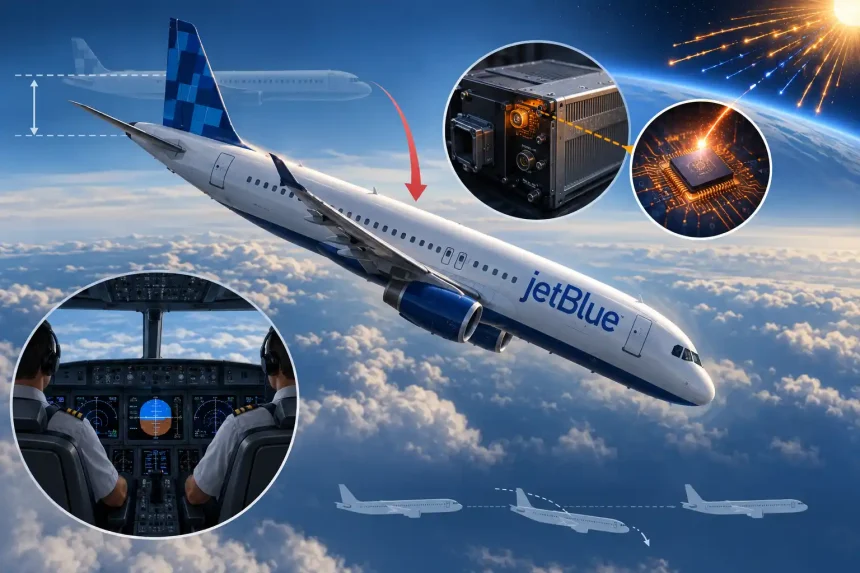
Principais destaques
- Um A320 perdeu altitude: o JetBlue 1230 sofreu uma excursão brusca de nariz para baixo durante o cruzeiro, com o piloto automático ainda engajado.
- 22 pessoas ficaram feridas: quatro tripulantes e 18 passageiros tiveram ferimentos leves durante o episódio, ocorrido a 35 mil pés.
- A pista levou ao ELAC: a investigação encontrou uma possível vulnerabilidade no computador de controle de voo, provocando ações emergenciais para aeronaves da família A320.
Tudo estava normal. Até o avião apontar o nariz para baixo ✈️
Imagine estar a mais de 10 quilômetros de altitude. Céu limpo. Velocidade de cruzeiro. Nada de turbulência relevante.
O piloto automático está trabalhando como sempre. Então, de repente, o nariz do avião aponta para baixo.
Foi aproximadamente isso que aconteceu com o voo 1230 da JetBlue em 30 de outubro de 2025.
O Airbus A320-232, registro N605JB, seguia de Cancún, no México, para Newark, nos Estados Unidos, quando, às 17h48 UTC, sofreu uma excursão de pitch durante o cruzeiro a 35 mil pés.
O avião perdeu cerca de 100 pés, aproximadamente 30 metros.
Em altitude de cruzeiro, não parece uma distância gigantesca.
Dentro da cabine, porém, uma mudança abrupta de atitude pode transformar alguns segundos em uma eternidade.
Segundo o NTSB, 18 passageiros e quatro tripulantes sofreram ferimentos leves. Outras 102 pessoas não se feriram.
Ao todo, havia 124 pessoas a bordo.
O detalhe que deixou tudo mais estranho 🧩
A aeronave não estava sendo deliberadamente colocada em uma descida pelos pilotos.
E o piloto automático permaneceu engajado.
O BEA, autoridade francesa que participa da investigação, descreveu o episódio como uma atitude de nariz para baixo não comandada durante o cruzeiro. A informação preliminar indica que o evento durou aproximadamente quatro a cinco segundos, antes de o próprio piloto automático corrigir a trajetória.
Há ainda outro detalhe: o episódio provavelmente ocorreu durante uma comutação entre computadores ELAC.
🗣 O ponto fora da curva: o avião continuava sob controle automático, mas a cadeia de controle produziu uma resposta que a tripulação não havia solicitado.
💡 O mais intrigante não foi perder 30 metros de altitude. Foi o sistema produzir, por alguns segundos, um comando de controle que ninguém havia pedido.
Isso muda a natureza da história.
Não estamos diante de um simples sensor que parou de funcionar.
Estamos falando de uma cadeia eletrônica ligada diretamente às superfícies de controle da aeronave.
Foram apenas alguns segundos. E isso fez diferença ⚠️
O evento terminou rapidamente.
O sistema automático corrigiu a trajetória, os pilotos assumiram a situação e decidiram desviar o voo para Tampa, na Flórida.
O restante da viagem ocorreu sem outro episódio semelhante, segundo o NTSB.
O avião pousou em segurança.
Mas a cabine já havia fornecido aos investigadores a pergunta mais importante:
por que um sistema de controle de voo havia produzido aquele comportamento?
A investigação começou pelos computadores de voo 🔎
Os computadores ELAC, sigla de Elevator Aileron Computer, foram retirados da aeronave e enviados à Thales, em Châtellerault, na França, para exames acompanhados pelos investigadores.
Outros componentes também foram removidos para análise e recuperação de dados.
Enquanto isso, o gravador de dados de voo, o FDR, e o gravador de voz da cabine, o CVR, foram encaminhados ao laboratório do NTSB em Washington.
Isso importa porque o ELAC não é um computador periférico.
Ele integra a arquitetura de controle de voo do A320.
Em termos simplificados, está entre a lógica eletrônica de controle e o movimento das superfícies aerodinâmicas.
E foi justamente nessa região que surgiu uma pista importante.
O software entrou no radar da investigação 💻
O NTSB informou que uma avaliação técnica preliminar da Airbus identificou uma preocupação relacionada ao projeto do software do ELAC como possível fator contribuinte para o incidente.
A palavra decisiva aqui é possível.
A investigação continua. Portanto, transformar essa descoberta preliminar em uma causa definitiva iria além do que os documentos oficiais permitem afirmar.
Mas a descoberta foi suficientemente relevante para provocar uma reação rápida.
Em 28 de novembro de 2025, menos de um mês depois do incidente, a Airbus publicou uma orientação emergencial para operadores.
No mesmo dia, EASA e FAA adotaram medidas de aeronavegabilidade.
A pergunta deixou de ser apenas:
“O que aconteceu com aquele A320?”
E passou a ser:
“Quantos outros aviões podem ter a mesma vulnerabilidade?”
Não era qualquer A320 🧩
A documentação técnica apontou uma configuração específica.
O ELAC B equipado com o software L104 foi identificado como a configuração afetada em determinadas arquiteturas de aeronave. A EASA classificou o ELAC B L104 como “affected ELAC” e estabeleceu o ELAC B L103+ como configuração de serviço naquele procedimento.
A medida alcançava aeronaves A319, A320 e A321 dentro das configurações especificadas.
Isso é importante porque a história não era simplesmente “todo Airbus A320 tem um computador defeituoso”.
Era uma vulnerabilidade associada a uma combinação específica de hardware, software e configuração.
E então apareceu a radiação ☀️
Aqui a história fica ainda mais tecnológica.
A documentação relacionada às medidas de segurança apontou uma vulnerabilidade associada à exposição à radiação atmosférica.
Em eletrônica, existe um fenômeno conhecido como single-event upset, ou SEU.
Uma partícula energética pode provocar uma alteração localizada no estado de um circuito eletrônico. Dependendo da arquitetura, essa alteração pode ser detectada, corrigida ou não produzir qualquer efeito operacional.
O problema surge quando uma combinação específica de hardware e software permite que uma alteração desse tipo atravesse as proteções existentes.
Não significa que uma tempestade solar simplesmente “atingiu o avião e fez o computador enlouquecer”.
A questão é muito mais precisa.
Uma perturbação microscópica pode alterar um estado eletrônico. E, se as barreiras de proteção não responderem como previsto, uma cadeia de software pode transformar essa alteração em uma consequência física.
Foi esse tipo de vulnerabilidade que entrou no centro das medidas relacionadas ao ELAC L104.
Um bit pode acabar mexendo com um avião inteiro 🤖
Software, em uma aeronave moderna, não serve apenas para mostrar informações em uma tela.
Ele participa de funções que comandam superfícies de controle.
Por isso, uma alteração aparentemente pequena no comportamento de um computador pode acabar produzindo um movimento físico em uma aeronave que pesa dezenas de toneladas.
💡 É uma diferença brutal de escala: um evento eletrônico microscópico pode terminar em uma resposta aerodinâmica gigantesca.
A vulnerabilidade identificada no ELAC não significava que todos os voos apresentariam problemas.
O risco estava na possibilidade de uma determinada combinação de condições permitir que um computador produzisse um comando de movimento do elevador que não deveria ocorrer.
A diretiva emergencial da EASA descreveu o pior cenário como uma movimentação não comandada do profundor capaz, em hipótese extrema, de levar a aeronave além de sua capacidade estrutural certificada.
E isso ajuda a explicar a velocidade da resposta regulatória.
Por que uma perda de 30 metros mobilizou uma frota inteira? 🚨
Porque a segurança aeronáutica não olha apenas para o tamanho do incidente que aconteceu.
Também considera o que poderia acontecer se a mesma vulnerabilidade aparecesse em condições diferentes.
No JetBlue 1230, o evento foi curto. O piloto automático corrigiu a trajetória. A tripulação reagiu. O avião pousou.
Mas a mesma anomalia poderia ter consequências diferentes durante outras fases do voo.
- Uma aproximação.
- Uma decolagem.
- Uma situação meteorológica complicada.
Ou simplesmente uma atuação mais prolongada do sistema. O risco potencial muda.
É justamente por isso que autoridades de aeronavegabilidade podem determinar ações preventivas antes de ocorrer um acidente grave.
A FAA colocou centenas de aeronaves na mira 🛠️
Em 28 de novembro de 2025, a FAA publicou sua própria Emergency Airworthiness Directive.
A medida atingiu aproximadamente 545 aeronaves registradas nos Estados Unidos, segundo a agência.
Os operadores precisaram cumprir a ação dentro do prazo determinado antes que as aeronaves continuassem operando normalmente.
E vale uma correção importante de linguagem.
O componente em questão não é simplesmente um “computador de elevons”. No A320, trata-se do Elevator Aileron Computer, o ELAC.
A diferença parece pequena.
Em aviação, não é.
Na Europa, a resposta seguiu o mesmo caminho 🇪🇺
A EASA publicou a Emergency Airworthiness Directive 2025-0268-E em 28 de novembro de 2025.
A diretiva determinava que as aeronaves do grupo afetado tivessem o ELAC considerado vulnerável substituído ou modificado antes do próximo voo, com exceções específicas para voos de traslado sem passageiros destinados à manutenção.
Também estabelecia restrições para a instalação do ELAC afetado depois da modificação.
A justificativa citava a avaliação preliminar da Airbus e a possibilidade de uma movimentação não comandada do profundor.
Uma ocorrência de poucos segundos em um único A320 havia se transformado em uma ação preventiva sobre uma família de aeronaves.
E a história continuou em 2026 🔄
A resposta emergencial de novembro não ficou congelada no tempo.
Em julho de 2026, a EASA publicou a AD 2026-0134, substituindo a diretiva emergencial anterior.
A nova medida manteve a preocupação central com os ELACs e trouxe esclarecimentos e alternativas de conformidade para os operadores.
A EASA também descreveu a questão como uma suscetibilidade introduzida por uma atualização de software em um computador de bordo, relacionando o problema ao episódio do JetBlue 1230.
Isso não significa que a investigação do incidente tenha terminado.
Significa que a resposta regulatória evoluiu de uma intervenção emergencial para um conjunto mais refinado de requisitos.
Mas o que exatamente os pilotos viram? 👀
Aqui é preciso frear.
O NTSB ainda não publicou uma conclusão final sobre toda a sequência de comandos, alertas e decisões ocorrida na cabine.
O que está estabelecido é que houve uma excursão de pitch durante o cruzeiro, uma perda de aproximadamente 100 pés, o desvio para Tampa e 22 feridos leves.
Também sabemos que os gravadores foram recolhidos.
Os ELACs foram examinados.
E a Airbus identificou uma preocupação relacionada ao software como possível fator contribuinte.
O restante ainda pertence ao território da investigação.
🔬 Essa diferença importa: dizer que “uma falha de software causou o mergulho” é mais definitivo do que os documentos oficiais permitem. Existe uma vulnerabilidade identificada e uma conexão regulatória relevante com o episódio, mas o NTSB ainda precisa fechar a sequência causal.
Então o avião estava “voando sozinho”? Não exatamente
O A320 estava sob piloto automático.
Isso não significa que os pilotos tenham perdido o controle da aeronave ou que o computador tenha assumido a operação de maneira independente.
O piloto automático faz parte de uma cadeia de controle.
Ele recebe informações, calcula comandos e utiliza os sistemas de controle de voo para manter a trajetória determinada.
No JetBlue 1230, algo dentro dessa cadeia produziu uma alteração de atitude não comandada.
E, alguns segundos depois, o próprio sistema automático corrigiu a trajetória.
É justamente essa combinação que torna o episódio tão interessante do ponto de vista de engenharia.
O erro pode ser microscópico. A consequência, não 🧠
É difícil imaginar a escala desse problema.
Um bit alterado dentro de um circuito pode representar uma mudança praticamente invisível para qualquer pessoa na cabine.
O avião, porém, não interpreta tamanho. Interpreta comandos.
Se um dado ou estado interno for interpretado de maneira incorreta e atravessar as verificações previstas, a consequência pode envolver uma superfície de controle de grandes dimensões.
O contraste é enorme: um evento eletrônico microscópico pode produzir uma resposta aerodinâmica gigantesca.
É por isso que sistemas de controle de voo trabalham com redundância, monitoramento e múltiplas camadas de proteção.
Só que redundância não é uma palavra mágica
É tentador pensar: “Se existem vários computadores, um erro não deveria importar”.
A realidade é mais complicada. Sistemas redundantes precisam reconhecer determinados tipos de falha.
Se um componente simplesmente deixa de funcionar, outro pode assumir.
Se um computador produz um resultado claramente incompatível com os demais, a arquitetura pode isolá-lo.
Mas existe uma categoria mais difícil.
Aquela em que o computador continua funcionando e produz uma resposta que, por algum tempo, parece válida.
A pergunta deixa de ser:
“O computador está ligado?”
E passa a ser:
“O computador está fazendo exatamente aquilo que deveria?”
O JetBlue 1230 virou uma aula de engenharia de sistemas 🧩
A sequência ajuda a visualizar o caso:
1️⃣ Cruzeiro normal: o A320 voava a 35 mil pés, em condições favoráveis.
2️⃣ Anomalia: surgiu uma excursão não comandada de pitch para baixo.
3️⃣ Piloto automático engajado: a aeronave não entrou simplesmente em um modo evidente de pane.
4️⃣ Correção: a trajetória foi recuperada em poucos segundos.
5️⃣ Desvio: a tripulação levou o voo para Tampa.
6️⃣ Investigação: FDR, CVR, ELACs e outros componentes foram analisados.
7️⃣ Vulnerabilidade identificada: a Airbus encontrou uma preocupação relacionada ao software do ELAC.
8️⃣ Resposta de frota: autoridades adotaram medidas para aeronaves com a configuração afetada.
É a última etapa que transforma o caso em algo maior que uma ocorrência isolada.
O avião não caiu. Mas o alerta foi grande
O NTSB classificou o episódio como incidente.
Não houve perda da aeronave. Não houve mortes.
Os danos materiais foram classificados como menores. Mas 22 pessoas ficaram feridas.
E um avião comercial sofreu uma alteração não comandada de trajetória em pleno cruzeiro.
Na aviação, a diferença entre um incidente e uma tragédia nem sempre está apenas no tamanho da falha.
Às vezes, está no tempo disponível para a próxima barreira funcionar.
No JetBlue 1230, várias barreiras funcionaram. O evento foi limitado. O sistema corrigiu a trajetória.
A tripulação reagiu. O avião pousou.
Depois, fabricantes e reguladores trabalharam para impedir que a mesma vulnerabilidade pudesse se repetir em outras aeronaves.
O verdadeiro susto não está no espaço. Está na cadeia invisível ☢️
Seria fácil transformar essa história em uma matéria sobre “tempestades solares derrubando aviões”.
Mas isso perderia justamente a parte mais interessante.
Radiação atmosférica é um fenômeno conhecido.
Computadores podem sofrer alterações provocadas por partículas energéticas.
Aeronaves são projetadas levando esse tipo de risco em consideração.
O problema identificado estava em uma vulnerabilidade específica envolvendo uma combinação de hardware e software de um computador de controle de voo.
Uma atualização de software pode alterar a forma como um sistema reage a uma perturbação.
E isso significa que segurança digital e segurança física, em um avião moderno, estão muito mais próximas do que parecem.
💡 Não é uma história sobre o espaço atacando um avião. É sobre uma perturbação minúscula atravessando uma cadeia de sistemas até produzir um comando físico.
É por isso que a reação foi tão rápida ⚡
Depois da avaliação técnica, a Airbus publicou as orientações AOT A27N022-25 em 28 e 29 de novembro de 2025.
A EASA transformou a orientação em uma diretiva emergencial.
A FAA adotou medidas para as aeronaves sob sua jurisdição.
E, em 2026, a EASA substituiu a ordem emergencial pela AD 2026-0134, mantendo o foco nos ELACs afetados e refinando os requisitos de cumprimento.
Esse é um dos mecanismos fundamentais da segurança aeronáutica:
um evento acontece, os dados são coletados, uma vulnerabilidade é identificada, o risco potencial é avaliado e as medidas são aplicadas a outras aeronaves.
Não é necessário esperar uma repetição para tentar impedir a próxima.
O caso deixou uma pergunta maior ✈️
Existe uma imagem intuitiva de falha tecnológica: a máquina quebra.
A aviação moderna mostra algo bem mais complicado.
Às vezes, a máquina continua funcionando. O computador continua ligado. O piloto automático continua ligado. Os motores continuam funcionando. Os instrumentos continuam apresentando informações.
E, por alguns segundos, uma ordem errada atravessa a cadeia.
No JetBlue 1230, isso significou uma perda de aproximadamente 30 metros e uma cabine tomada por um movimento suficientemente brusco para ferir 22 pessoas.
Para a indústria, significou algo maior.
Um computador de controle de voo passou a ser tratado como possível origem de uma vulnerabilidade sistêmica.
O episódio está longe de ser apenas a história de um avião que “caiu um pouco”.
É a história de como a aviação encontrou uma falha que ninguém dentro da cabine conseguiria enxergar diretamente.
No seu notebook, um erro de software pode travar uma tela.
Em um avião, um erro que atravessa as barreiras certas pode virar movimento.
A boa notícia do JetBlue 1230 está no que aconteceu depois: o problema foi percebido, os componentes foram examinados, a vulnerabilidade foi investigada e os reguladores transformaram uma ocorrência de segundos em uma intervenção de escala muito maior.
Agora, resta acompanhar as respostas que ainda dependem da investigação do NTSB.
Porque a pergunta mais importante talvez continue sendo a mesma: quando um avião começa a fazer algo que ninguém mandou, quantos outros poderiam fazer a mesma coisa?